Cabinet de conseil, audit et formation spécialisé ISO 27001/HDS, OSINT et QSE. Nous transformons la conformité en avantage stratégique pour les TPE, PME et Grands Comptes, en France et à l'international.
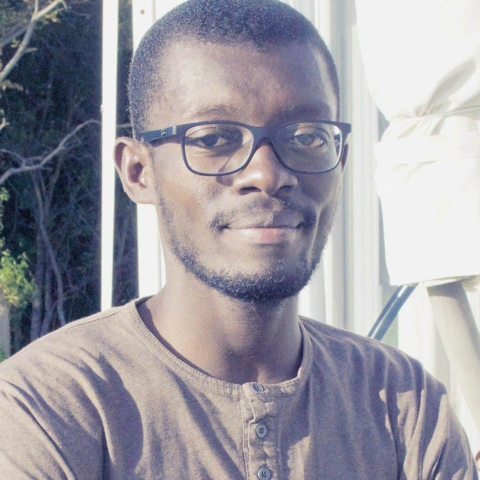
Fondateur de KARIYON Consulting
Fort de 12 années d'expérience en tant que consultant, responsable QSE et SMSI, Alexandre BEBO fonde KARIYON Consulting en 2023 et se spécialise en cybersécurité. Il a depuis accompagné plus de 60 entreprises dans l'audit et la certification grâce à une compétence technique réelle.
Animé par sa rigueur, sa pédagogie et sa disponibilité, il offre aujourd'hui un accompagnement au plus près des besoins, avec bienveillance.
À l'affût de toutes les nouveautés, il s'engage dans une démarche de formation continue pour rester pertinent dans ses constats, au plus près des besoins du terrain.
 Conseil
Accompagnement stratégique vers la structuration de votre système de management et la certification.
 Audit de Conformité
Audits à blanc, audits internes et évaluation de maturité des systèmes de management.
 Analyse OSINT
Renseignement en sources ouvertes pour anticiper les menaces et protéger l'e-réputation.
Montée en compétence des équipes et sensibilisation aux risques numériques et QSE.
Sécurité de l'information & Hébergement de Données de Santé
Management de la Qualité
Management Environnemental
Santé & Sécurité au Travail
Nous accompagnons les organisations dans la construction et l'évolution de leur Système de Management de la Sécurité de l'Information (SMSI) ISO/IEC 27001 comme un levier stratégique, et non comme une contrainte normative.
Notre approche pragmatique permet d'intégrer la sécurité de l'information dans vos processus existants, de structurer durablement la cybersécurité en interne et de répondre aux exigences de vos clients, partenaires et marchés.
ISO/IEC 27001 devient ainsi un outil de gouvernance, de crédibilité et de performance, au service de la croissance.
Nous réalisons des audits ISO/IEC 27001 indépendants pour vous donner une vision claire et objective de la maturité réelle de votre Système de Management de la Sécurité de l'Information.
Au-delà de la conformité à la norme, nos audits permettent d'identifier les risques prioritaires, d'évaluer l'efficacité de votre gouvernance sécurité et de mesurer l'alignement entre vos pratiques, vos enjeux cyber et vos objectifs business.
Vous disposez ainsi d'un véritable outil d'aide à la décision pour préparer une certification, sécuriser un audit externe ou piloter efficacement l'amélioration continue de votre système de management.
Notre expertise garantit un retour sur investissement rapide et sécurisé.
Au-delà de la sécurité numérique, nous structurons vos démarches Qualité, Sécurité et Environnement. Nos audits permettent d'aligner vos processus opérationnels avec les standards internationaux pour une performance globale.
Des formations à la demande pour vos équipes. Nous transformons vos collaborateurs en acteurs de la sécurité. Programmes sur-mesure adaptés à votre secteur d'activité et vos outils.
À disposer d'une vision claire et objective de la maturité de votre cybersécurité, d'identifier les risques prioritaires et de sécuriser vos décisions (certification, audit client, pilotage interne).
Non. ISO/IEC 27001 est avant tout un outil de structuration et de gouvernance. La certification est une option, pas une obligation.
Pour éviter une démarche trop théorique ou chronophage et construire un SMSI pragmatique, proportionné et réellement applicable, aligné avec les enjeux business et opérationnels.
Oui. ISO/IEC 27001 s'intègre aux systèmes et processus existants (QSE, ISO 9001, IT, projets) afin d'éviter les doublons et de maximiser la valeur créée.
« Nous croyons fermement que la sécurité ne doit pas entraver le business. Notre mission est de rendre la gouvernance cybersécurité lisible, accessible et créatrice de valeur. »
En savoir plus sur KARIYON →Échangez avec un expert senior sur vos enjeux de conformité, d'audit ou de formation. Réponse sous 48h ouvrées.